BSI-Bericht: 160 neue Sicherheitslücken täglich in Deutschland
Veröffentlicht am: 19.11.2026 um 10:28 Uhr | dts-nachrichtenagentur, AD HOC NEWSNeue Messwerte für die Cyberrisiken
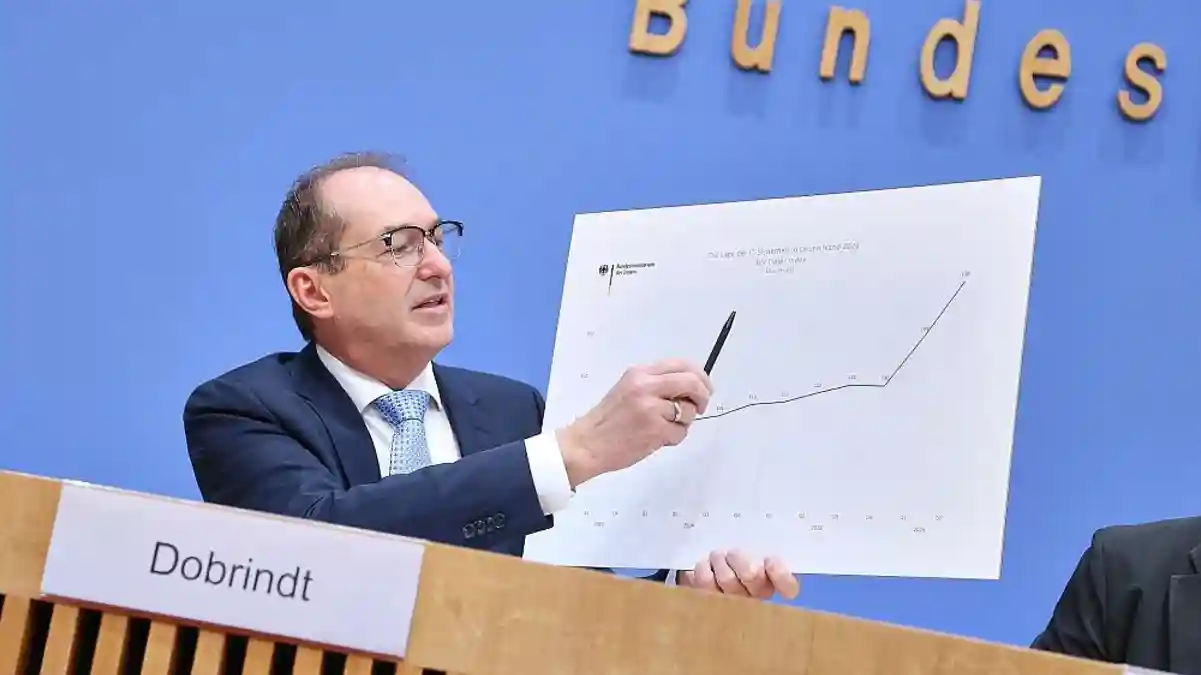
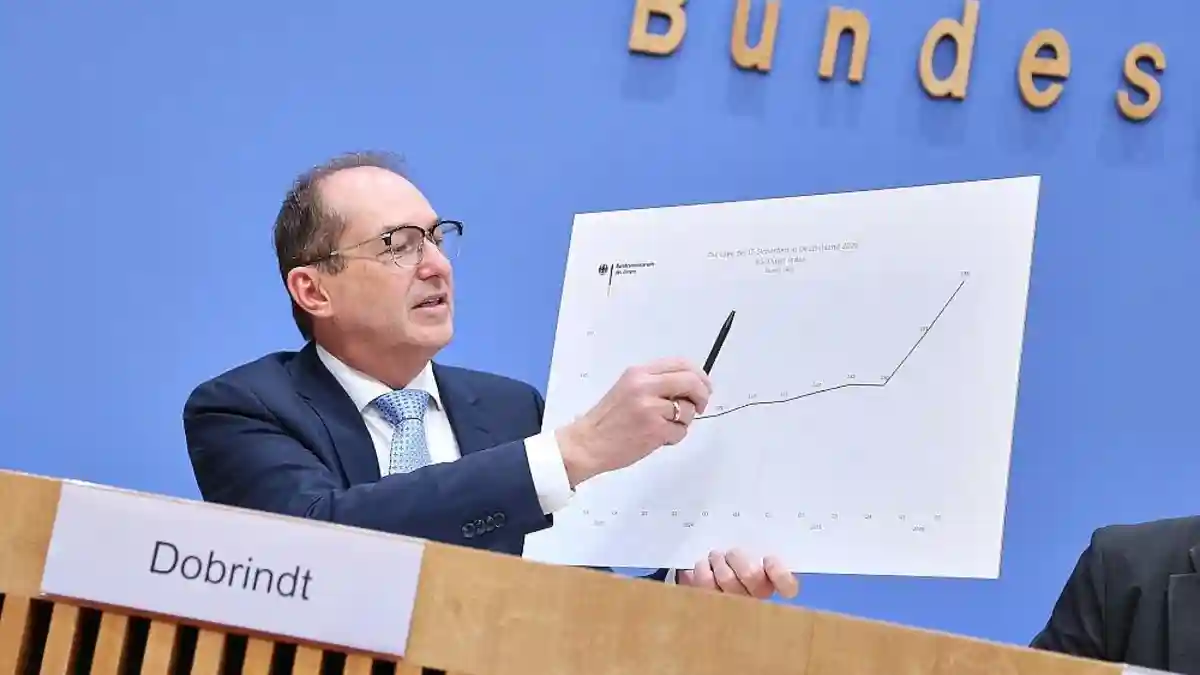
- Das BSI stellte den Jahreslagebericht am Donnerstag in Berlin gemeinsam mit Innenminister Alexander Dobrindt und Präsidentin Claudia Plattner vor.
- Der neue BSI Cyber Index erreichte im Berichtszeitraum durchschnittlich 170 Punkte und lag damit 50 Prozent über dem vorherigen Wert.
- Im zweiten Quartal 2026 wurden Schwachstellen durchschnittlich bereits nach acht Tagen ausgenutzt.
- Weniger als die Hälfte der Nutzer digitaler Anwendungen setzte grundlegende Sicherheitsmaßnahmen ein.
BSI verschärft Warnung zur IT-Sicherheitslage
Das Bundesamt für Sicherheit in der Informationstechnik (BSI) hat in seinem aktuellen Jahresbericht eine weitere Verschärfung der IT-Sicherheitslage in Deutschland festgestellt. Die Behörde bewertet die Situation im Cyberraum als „angespannt bis kritisch“.
Cyber Index steigt um 50 Prozent
Der Bericht wurde am Donnerstag in Berlin von Bundesinnenminister Alexander Dobrindt (CSU) und BSI-Präsidentin Claudia Plattner vorgestellt. Als Gründe für die Neubewertung nennt das BSI neben der geopolitischen Lage die rasante Entwicklung im Bereich künstlicher Intelligenz.
Zur Messung der Risikofaktoren führt das BSI erstmals den „BSI Cyber Index“ ein. Der Index erreichte im Berichtszeitraum durchschnittlich 170 Punkte und lag damit 50 Prozent über dem Wert des vergangenen Berichtszeitraums.
Schwachstellen werden schneller ausgenutzt
Im Berichtszeitraum wurden täglich 160 neue Sicherheitslücken in IT-Systemen bekannt, 35 Prozent mehr als im Vorjahr. Zugleich verkürzte sich die Zeit zwischen dem Bekanntwerden einer Schwachstelle und ihrer ersten bekannten Ausnutzung deutlich.
Während im vergangenen Berichtszeitraum durchschnittlich 53 Tage bis zur ersten Ausnutzung vergingen, waren es im aktuellen Zeitraum 25 Tage. Im zweiten Quartal 2026 sank die Frist auf acht Tage, was einem Rückgang um 85 Prozent entspricht.
KMU und Kommunen besonders verwundbar
Nach Einschätzung des BSI bleiben kleine und mittlere Unternehmen sowie Kommunen besonders verwundbare Ziele. Zudem nutzten weniger als die Hälfte der Anwender digitaler Anwendungen grundlegende Sicherheitsmaßnahmen.
Bundesinnenminister Dobrindt erklärte, Deutschland sei tägliches Ziel professioneller Cyberangriffe. Der zunehmend kritischen Bedrohungslage solle mit einem Cybersicherheitspaket mit neuen Fähigkeiten und Befugnissen begegnet werden.
Der BSI-Bericht beschreibt eine Entwicklung, die für Unternehmen, Behörden und private Nutzer gleichermaßen relevant ist: Schwachstellen werden nicht nur zahlreicher, sondern deutlich schneller ausgenutzt. Besonders kritisch ist die Verkürzung der Zeit zwischen öffentlicher Bekanntgabe und erstem Angriff. Für Betreiber digitaler Systeme schrumpft damit das Zeitfenster, in dem Sicherheitsupdates geprüft, verteilt und deren Wirkung kontrolliert werden können.
Der erstmals veröffentlichte BSI Cyber Index soll diese Entwicklung anhand einer Kennzahl sichtbar machen. Der Anstieg auf durchschnittlich 170 Punkte bündelt verschiedene Risikofaktoren und macht die Verschärfung über mehrere Einzelindikatoren hinweg vergleichbar. Die Zahlen zu täglich neu bekannt werdenden Sicherheitslücken und zur sinkenden Time-to-Exploit zeigen zugleich, dass klassische Sicherheitsroutinen wie regelmäßiges Patchen allein zunehmend unter Zeitdruck geraten.
Besonders gefährdete Strukturen
Für kleine und mittlere Unternehmen sowie Kommunen können begrenzte IT-Budgets, fehlende Fachkräfte und komplexe Abhängigkeiten von Dienstleistern die Reaktion erschweren. Betroffen sind damit nicht nur große Konzerne oder staatliche Stellen, sondern auch lokale Verwaltungen und Betriebe, die zentrale Dienstleistungen und Lieferketten absichern müssen.
Die wachsende Bedeutung künstlicher Intelligenz verschärft den Handlungsdruck zusätzlich, weil sie Angreifern bei der Suche nach verwundbaren Systemen helfen kann. Für Nutzer bedeutet der Bericht vor allem, dass grundlegende Schutzmaßnahmen wie aktuelle Software, starke Passwörter, Mehr-Faktor-Anmeldung und regelmäßige Datensicherungen nicht als technische Nebensache behandelt werden können.