LKA-NRW: Cyberangriffe auf Kühlanlagen: LKA NRW warnt vor Gefahren für die Versorgungssicherheit - Sicherheitsempfehlungen
Veröffentlicht am: 18.11.2026 um 10:00 Uhr | presseportal, AD HOC NEWS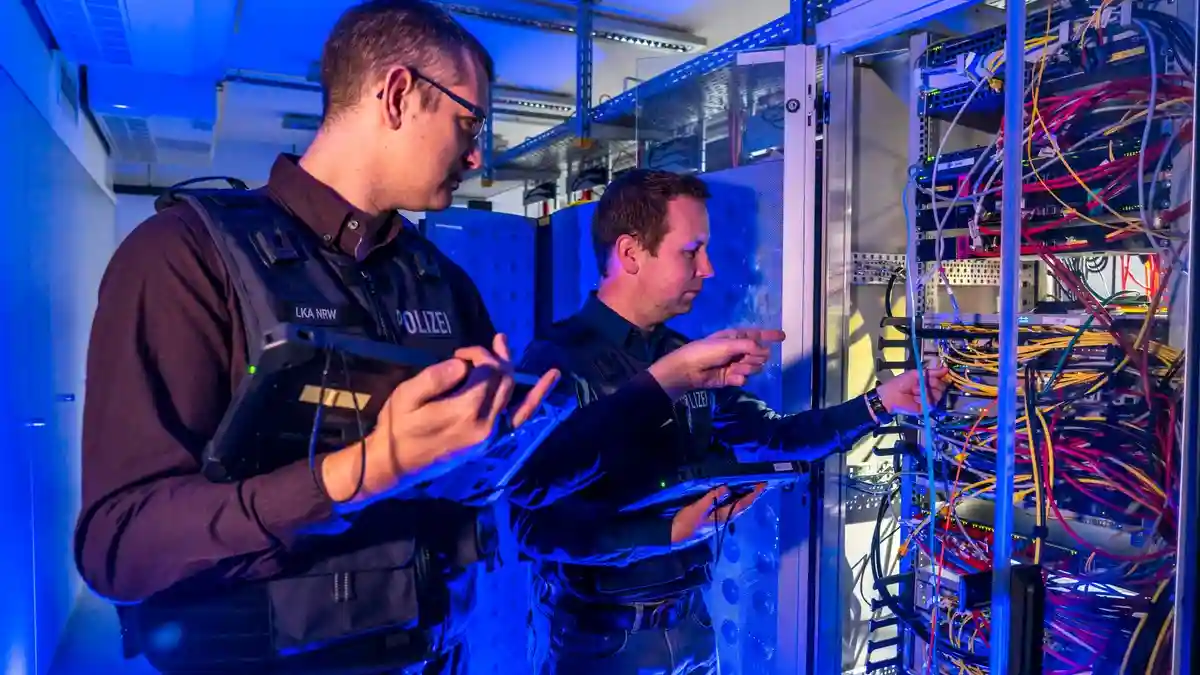
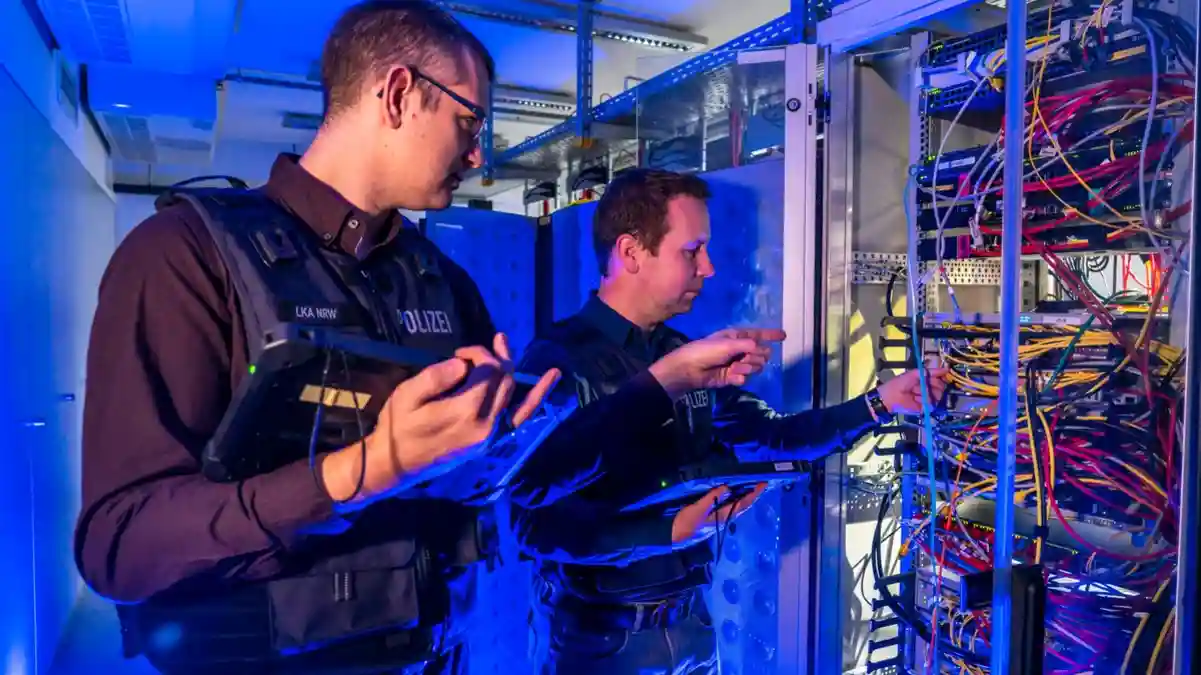
Cyberkriminelle greifen längst nicht mehr ausschließlich klassische IT-Systeme an. Auch digital vernetzte Kühlanlagen und industrielle Steuerungssysteme geraten zunehmend in den Fokus. Wie schwerwiegend die möglichen Folgen solcher Angriffe sein können, zeigen aktuelle Vorfälle in mehreren europäischen Ländern. Das Landeskriminalamt Nordrhein-Westfalen (LKA NRW) nimmt diese Entwicklung zum Anlass, Unternehmen für die Risiken zu sensibilisieren und auf wirksame Schutzmaßnahmen hinzuweisen.
**Angriff auf Kühlanlagen des französischen Blutspendedienstes**
In der Nacht vom 1. auf den 2. November 2026 kam es zu einem Cyberangriff auf einen Anbieter von Kühltechnik, dessen Anlagen an unterschiedlichen Standorten des französischen Blutspendedienstes eingesetzt werden.
Bislang unbekannte Täter verschafften sich über einen Fernzugriff Zugang zu den Steuerungssystemen und manipulierten Temperatur- und Abtauparameter mehrerer Kühlanlagen. In diesen wurde unter anderem Blutplasma gelagert.
Die Manipulation wurde rechtzeitig entdeckt. Die betroffenen Blutprodukte konnten gesichert werden; eine Beeinträchtigung der gelagerten Produkte wurde nach Angaben des französischen Blutspendedienstes verhindert.
Der Vorfall verdeutlicht die möglichen Auswirkungen von Cyberangriffen auf Einrichtungen und technische Systeme, die auch für die medizinische Versorgung von Bedeutung sein können.
Auch in Deutschland sind entsprechende Angriffe bekannt geworden. Wie das Bundesamt für Sicherheit in der Informationstechnik (BSI) berichtete, wurden Kühlsysteme eines deutschen Pharmahändlers angegriffen. Eine unmittelbare Betroffenheit deutscher Blutbanken durch den französischen Vorfall wurde bislang nicht festgestellt.
Bereits am 4. November hatten die europäische Cybersicherheitsagentur ENISA und weitere europäische Institutionen vor Angriffen auf Kühlanlagen in mehreren EU-Mitgliedstaaten gewarnt. Am 13. November machte das BSI auf weitere Schwachstellen bestimmter Steuerungssysteme industrieller Kühlanlagen aufmerksam.
**Wenn die digitale Manipulation reale Auswirkungen hat**
Die Vorfälle zeigen, dass die Absicherung klassischer Unternehmens-IT allein nicht ausreicht. Zunehmend relevant ist auch der Schutz sogenannter Operational Technology (OT), also jener technischen Systeme, mit denen beispielsweise Kühlanlagen, Maschinen oder industrielle Prozesse gesteuert und überwacht werden.
Gelingt es Angreifern, solche Systeme zu manipulieren, können die Folgen über einen wirtschaftlichen Schaden hinausgehen. Veränderte Betriebsparameter, Ausfälle technischer Steuerungen oder eine Unterbrechung der Kühlkette können insbesondere im Gesundheitswesen schwerwiegende Auswirkungen haben.
"Cyberangriffe sind keine einfachen IT-Probleme. Folgen sind real spürbar und können die Versorgung von Menschen unmittelbar gefährden. Cybersicherheit und Versorgungssicherheit müssen daher gemeinsam betrachtet werden", erklärt Kriminaldirektor Dirk Rodenbücher, Dezernatsleiter Cybercrime im LKA NRW.
Das Landeskriminalamt Nordrhein-Westfalen empfiehlt Unternehmen, sowohl ihre IT-Systeme als auch die technisch gesteuerten Betriebsabläufe systematisch auf mögliche Schwachstellen zu überprüfen.
Dabei sind insbesondere drei grundlegende Handlungsfelder von Bedeutung:
1. Kritische Systeme wirksam schützen
Unternehmen sollten ihre Netzwerke sinnvoll segmentieren, Zugänge durch Mehr-Faktor-Authentifizierung absichern und vorhandene Sicherheitsupdates regelmäßig einspielen. Zugriffsrechte sind auf das notwendige Maß zu beschränken. Besonders schützenswerte Systeme dürfen nicht ohne ausreichende Absicherung erreichbar sein.
2. Betriebsfähigkeit auch im Angriffsfall sicherstellen
Regelmäßige, getrennt vom Produktivsystem aufbewahrte Datensicherungen und tatsächlich getestete Wiederherstellungsverfahren sind wesentliche Bestandteile einer wirksamen Notfallvorsorge. Daneben müssen betriebliche Notfall- und Ausweichverfahren bestehen, um kritische Abläufe auch bei Ausfällen aufrechterhalten zu können.
3. Verantwortlichkeiten und Meldewege festlegen
Klare Zuständigkeiten, festgelegte interne und externe Meldewege sowie regelmäßig erprobte Notfallpläne helfen Unternehmen, bei einem Cyberangriff schnell und koordiniert zu handeln. Entscheidend ist, dass diese Maßnahmen im Ernstfall nicht erst entwickelt werden müssen.
**Besondere Anforderungen an Betreiber vernetzter Kühlanlagen**
Für Unternehmen, die Kühl-, Kälte- oder vergleichbare technische Steuerungsanlagen betreiben, sind darüber hinaus weitere Schutzmaßnahmen besonders wichtig:
4. Fernwartungszugänge konsequent absichern
Nicht benötigte externe Zugänge sollten deaktiviert werden. Erforderliche Fernwartungsverbindungen sind über geeignete, geschützte Zugangswege, beispielsweise VPN-Verbindungen, abzusichern. Werkseitig vorgegebene Standardpasswörter müssen durch sichere, individuelle Zugangsdaten ersetzt werden.
5. Unternehmens-IT und technische Betriebsnetze trennen
Netzwerke zur Steuerung technischer Anlagen sollten konsequent von der klassischen Unternehmens-IT getrennt werden. Zugriffe auf technische Komponenten sind zu überwachen. Dabei müssen auch externe Dienstleister, Wartungsunternehmen und deren Zugriffsberechtigungen berücksichtigt werden.
6. Unabhängige Überwachung und zuverlässige Alarmierung gewährleisten
Eine von der angegriffenen Steuerung möglichst unabhängige Temperaturüberwachung kann helfen, Manipulationen oder ungewöhnliche Betriebszustände frühzeitig zu erkennen. Zuverlässige Alarmierungssysteme, eindeutig festgelegte Eskalationswege und vorbereitete betriebliche Gegenmaßnahmen ermöglichen ein schnelleres Eingreifen.
**Prävention muss den tatsächlichen Betrieb berücksichtigen**
Das LKA NRW betont, dass technische Schutzmaßnahmen allein nicht ausreichen. Unternehmen müssen ihre organisatorische Vorbereitung und ihre betriebliche Notfallvorsorge gleichermaßen stärken.
"Ein Backup hält keine Kühlkette aufrecht. Verantwortliche Unternehmen müssen vorab Abläufe und Erreichbarkeiten für einen Notfall klären. Hierzu gehört: Wer bemerkt eine Störung? Wer wird nachts alarmiert? Und - wohin kommt das Plasma, wenn die Kühlung ausfällt?", mahnt Rodenbücher.
Entscheidend ist das Zusammenspiel aus technischen Sicherheitsmaßnahmen, klaren Verantwortlichkeiten, kontinuierlicher Überwachung und regelmäßig geübten Notfallverfahren.
Das Landeskriminalamt Nordrhein-Westfalen appelliert daher an Unternehmen und Betreiber technischer Anlagen, vorhandene Sicherheitskonzepte zu überprüfen, erforderliche Schutzmaßnahmen konsequent umzusetzen und ihre Handlungsfähigkeit für den Ernstfall praktisch zu erproben.
Cyberangriffe auf technische Systeme machen deutlich: IT-Sicherheit ist nicht allein eine technische oder wirtschaftliche Frage. Sie ist auch ein wesentlicher Bestandteil betrieblicher Resilienz und der Versorgungssicherheit.
Rückfragen bitte an:
Landeskriminalamt Nordrhein-Westfalen
Völklinger Straße 49
40221 Düsseldorf
Telefon: 0211/939-6666
E-Mail: pressestelle.lka@polizei.nrw.de
Original-Content von: Landeskriminalamt Nordrhein-Westfalen übermittelt durch news aktuell