Cyberangriffe auf Kühlanlagen: Fischer fordert Hersteller zum Handeln auf
Veröffentlicht am: 04.11.2026 um 03:00 Uhr | dpa, AD HOC NEWSFischers Forderungen an Hersteller und Prüfer
- Christoph Fischer sieht Hersteller vernetzter Kühl- und Heiztechnik besonders in der Pflicht.
- Bei der ersten Inbetriebnahme sollen individuelle Passwörter zwingend vergeben werden.
- Stiftung Warentest und andere Verbraucherschützer sollen IT-Sicherheit verbindlich bewerten.
Cyberangriffe auf Kühlanlagen setzen Hersteller unter Druck
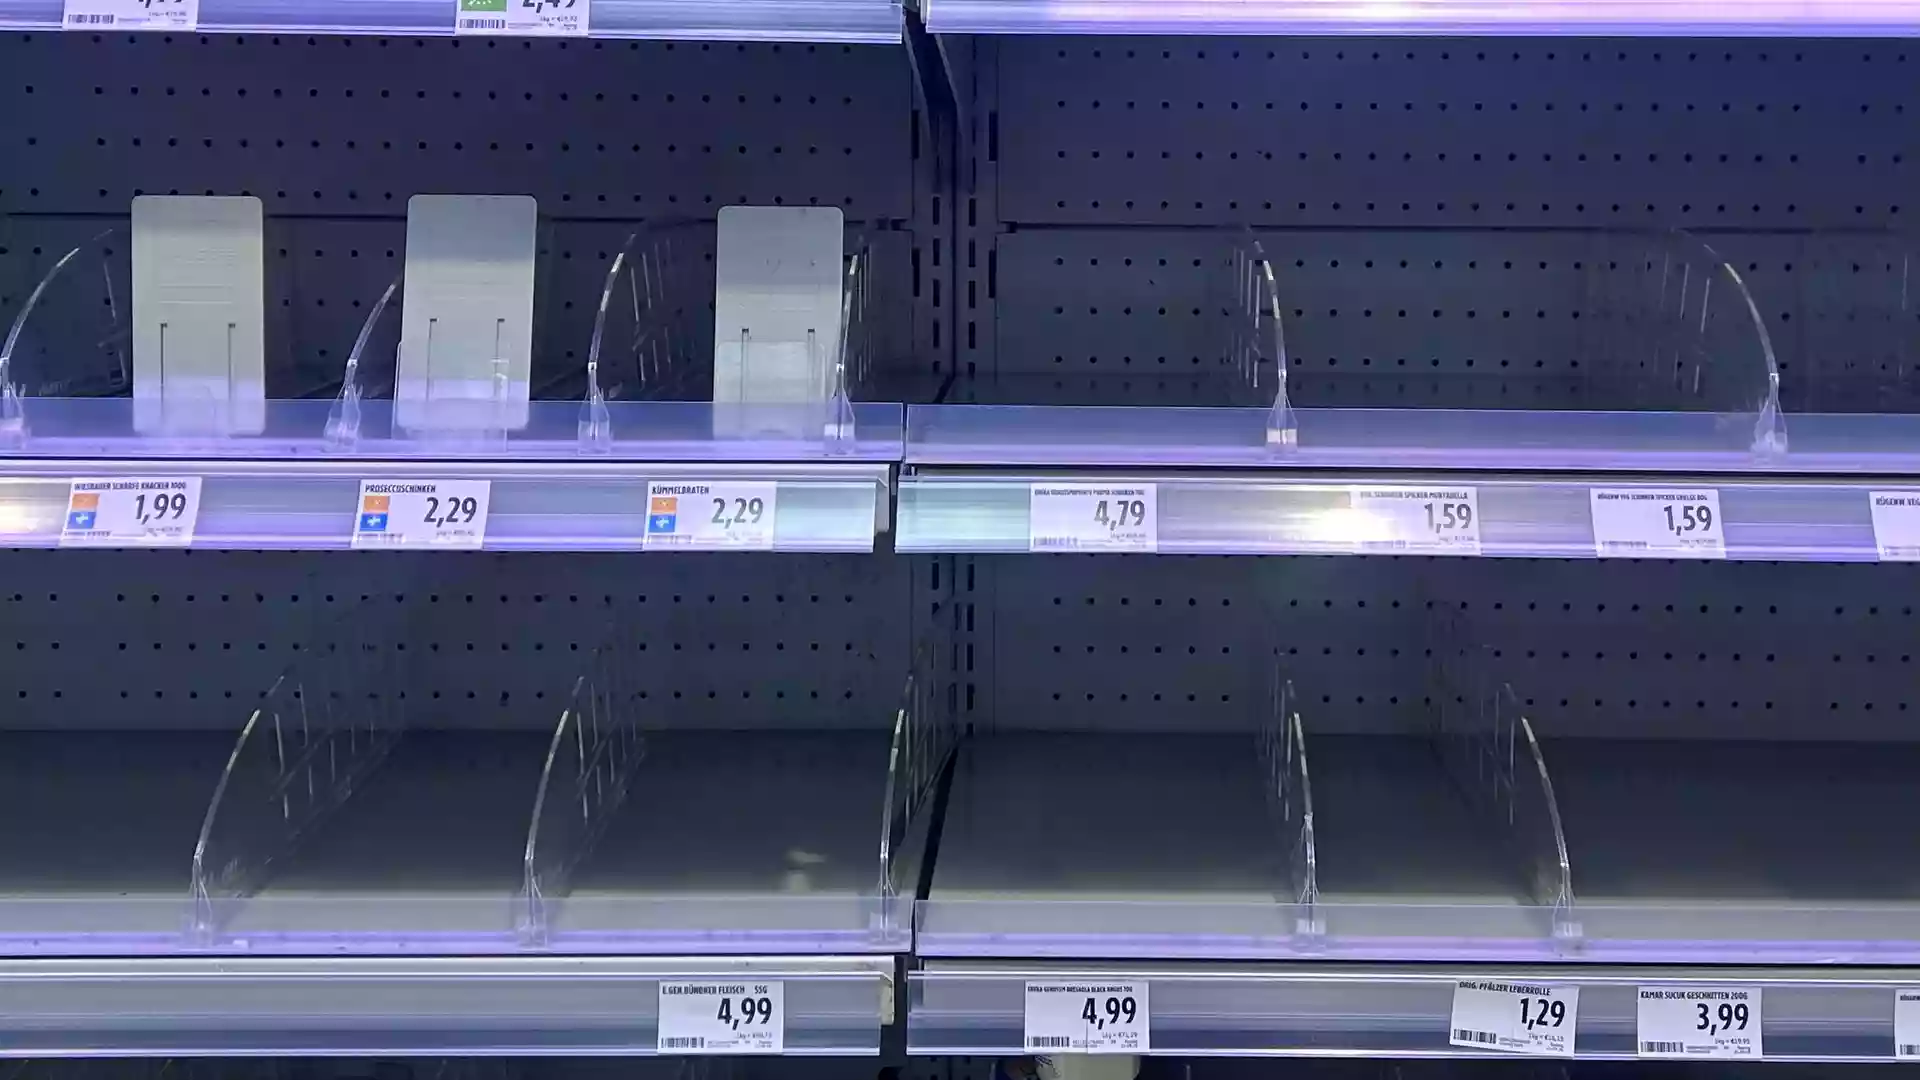
Nach Cyberangriffen auf Kühlsysteme in europäischen und deutschen Supermärkten nimmt der Karlsruher IT-Sicherheitsexperte Christoph Fischer die Hersteller vernetzter Geräte in die Pflicht. Er kritisiert, dass Steuerungsanlagen mit unveränderten Werkseinstellungen und Standardpasswörtern ausgeliefert und betrieben werden.
Individuelle Passwörter sollen Pflicht werden
Fischer fordert, dass betroffene Betreiber längst bereitgestellte Updates nutzen können, die eine zwingende Änderung solcher Standardzugänge vorschreiben. Bei der ersten Inbetriebnahme müsse die Vergabe individueller Passwörter verpflichtend sein.
Automatisierte Fernzugriffe für Wartungszwecke seien grundsätzlich sinnvoll, erklärte Fischer. Sie müssten jedoch technisch abgesichert werden, etwa durch Zertifikate und asymmetrische Verschlüsselung.
Vernetzte Technik betrifft viele Bereiche
Die dafür notwendige Rechenleistung sei bei modernen Steuerungsprozessoren vorhanden. Das Problem beschränke sich zudem nicht auf Supermärkte: Vernetzte Systeme gebe es auch in Photovoltaikanlagen, Wärmepumpen und privaten Haushaltsgeräten.
„Es muss nicht alles ins Internet“, mahnte Fischer. Wo ein Netzzugang unumgänglich sei, müssten wirksame Schutzmechanismen greifen.
Schärfere Prüfungen vorgeschlagen
Zusätzlich brachte der Sicherheitsexperte strengere Prüfungen ins Spiel. Verbraucherschutzorganisationen wie die Stiftung Warentest sollten verbindliche Mindestanforderungen an die IT-Sicherheit als festes Kriterium in ihre Bewertungen aufnehmen.
Die Angriffe auf vernetzte Kühlanlagen machen sichtbar, dass Cyberrisiken nicht nur klassische IT-Systeme betreffen. Wird die Temperatursteuerung aus der Ferne manipuliert, können innerhalb kurzer Zeit Waren verderben, Filialen wirtschaftlich geschädigt und Lieferketten belastet werden.
Angriffsfläche durch alte Systeme
In mehreren europäischen Ländern waren zuletzt Supermärkte betroffen. Als besonders problematisch gelten ältere Anlagen, die direkt aus dem Internet erreichbar sind, mit schwachen oder unveränderten Zugangsdaten arbeiten oder keine Sicherheitsupdates mehr erhalten. Für Betreiber entsteht damit ein Zielkonflikt: Fernwartung erleichtert die Kontrolle und kann die Betriebssicherheit verbessern, vergrößert aber ohne zusätzliche Schutzmaßnahmen die Angriffsfläche.
Die von Christoph Fischer geforderten individuellen Passwörter bei der Erstinstallation, abgesicherte Fernzugriffe und moderne Verschlüsselungsverfahren entsprechen einem Grundprinzip der IT-Sicherheit: Zugangsdaten dürfen nicht als dauerhaft gemeinsame Werkseinstellung bestehen bleiben. Auch die Betreiber müssen Systeme aktuell halten, direkte Internetzugriffe vermeiden und Wartungszugänge kontrollieren.
Folgen für Handel und Verbraucher
Für Verbraucher sind solche Vorfälle vor allem über mögliche Warenverluste und kurzfristige Einschränkungen im Markt spürbar. Für Unternehmen reichen die Folgen von verdorbenen Lebensmitteln bis zu Kosten für Ersatz, Wiederanlauf und technische Nachrüstung. Die Debatte über verbindliche Sicherheitskriterien in Produkttests verweist deshalb auf eine breitere Frage: Vernetzte Geräte müssen nicht nur funktional, sondern bereits bei Kauf und Installation sicher konzipiert sein.
Pressespiegel: Einigkeit, Unterschiede und offene Fragen
BR24: „Cyberangriff auf Kühlungen: Supermarkt in Niederbayern betroffen“ (02.11.2026)
Der Beitrag berichtet über manipulierte Kühlanlagen in mehreren europäischen Ländern und einen betroffenen Markt in Niederbayern. Anders als die dpa-Meldung legt er den Schwerpunkt auf konkrete Schäden, die vermutete Sabotage und Empfehlungen des Bundesamts für Sicherheit in der Informationstechnik.
NDR: „Hacker drehen an der Kühlung: Experte verrät, wie Supermärkte zur leichten Beute werden“ (03.11.2026)
Der NDR beschreibt anhand eines Experteninterviews, wie veraltete, internetverbundene Steuerungen angreifbar werden können. Der Beitrag bestätigt die Bedeutung schwacher Zugangssicherungen und betont stärker als die dpa-Meldung die praktischen Schwierigkeiten bei Geräten ohne weitere Sicherheitsupdates.
Beide Beiträge ordnen die Angriffe als Folge vernetzter und teils veralteter Technik ein. Unterschiede bestehen vor allem beim Schwerpunkt: Während BR24 die europaweiten Vorfälle und ihre unmittelbaren Folgen beleuchtet, konzentriert sich der NDR auf technische Zugangswege und den Umgang mit Altanlagen.