
IT-SECX 2026 zum Thema Cyberresilienz an der USTP
Veröffentlicht am: 06.10.2026 um 17:40 Uhr | pressetext, AD HOC NEWS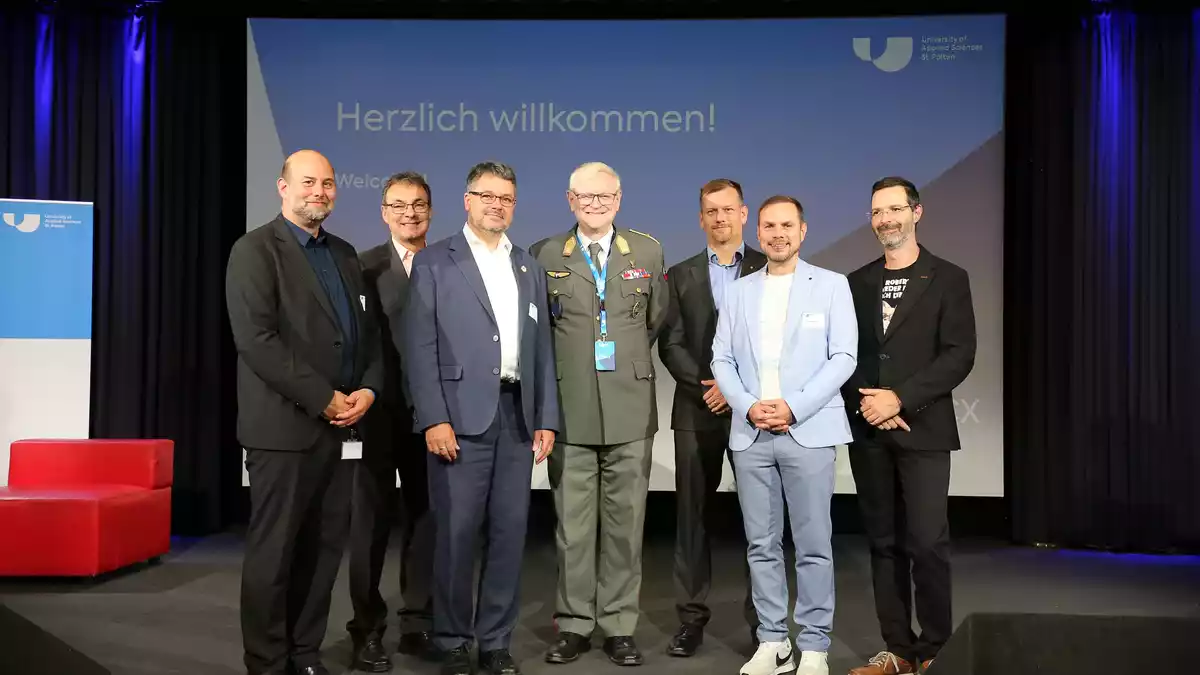
"Cybersecurity betrifft Unternehmen, öffentliche Einrichtungen und kritische Infrastrukturen gleichermaßen. Als Hochschule bilden wir Fachkräfte praxisnah für diese Herausforderungen aus und forschen an neuen Lösungen für mehr IT-Sicherheit. Mit der IT-SECX bringen wir die IT-Security-Community regelmäßig zusammen, um aktuelle Entwicklungen zu diskutieren", sagt Johann Haag, Geschäftsführer der USTP.
"Cyberdome": Schutzschirm für eine Nation
Den fachlichen Auftakt bildete die Keynote von Jens Wiesner, Referatsleiter für industrielle Steuerungs- und Automatisierungssysteme beim deutschen Bundesamt für Sicherheit in der Informationstechnik (BSI). Unter dem Titel "Cyberdome als ganzheitlicher Schutzschirm für eine Nation. Von Idee und Vision zur technischen Realisierung" widmete er sich der Frage, wie ein umfassender Schutz vor Cyberbedrohungen auf nationaler Ebene gedacht und technisch umgesetzt werden kann.
Nach der Keynote wurde das Programm in vier parallelen Tracks fortgesetzt. Neben Regulierung, Souveränität und Cyberresilienz als heurigen Schwerpunkten ging es um die Abwehr von Cyberangriffen, offensive Sicherheitstechniken und neue Technologien.
Von Echtzeit-Bedrohungserkennung bis KI-Souveränität
Constanze Roedig von SBA Research widmete sich der Echtzeit-Erkennung von Bedrohungen direkt auf den einzelnen Systemen. Ihr Vortrag thematisierte, wie sich Bedrohungen lokal erkennen und dabei Zeit und Datenvolumen sparen lassen.
Florian Haselsteiner von Bitpanda und der USTP sprach in seinem Vortrag "XPC Client Validation? Music to my ears!" über Sicherheitsfragen bei der XPC-Kommunikation.
USTP-Absolvent Ilyas Demirtas und Kai Starik, beide von Deloitte Consulting, thematisierten die Rolle von KI für Resilienz, Regulierung und Souveränität.
Weitere Beiträge beschäftigten sich unter anderem mit NIS-2, Angriffen auf Active-Directory-Umgebungen, Malware in kritischen Infrastrukturen, Drohnensicherheit, Lockpicking, OT-Security, Post-Quantum-Kryptografie und E-Mail-Spoofing.
"Die aktive Pflege einer IT Security Community ist in Zeiten von gesteigerten Security-Anforderungen sehr wichtig und wir freuen uns als Department dazu einen recht erfolgreichen Beitrag leisten zu können", so FH-Dozent Thomas Brandstetter, Organisator und Vorsitzender des Programmkomitees der IT-SECX.
Cyber Escape Room, Graduate Lounge und Firmenausstellung
Neben den Vorträgen gehörte auch der persönliche Austausch zum Programm, unter anderem in der Graduate Lounge. Einen spielerischen Zugang zum Thema IT-Sicherheit bot der Cyber Escape Room des österreichischen Bundesheers. Bei der Firmenausstellung präsentierten 18 Unternehmen ihre aktuellen Lösungen und nutzen die Chance zum Netzwerken mit Nachwuchskräften.
Zum Abschluss blickten FH-Dozent Daniel Haslinger und Christoph Lang-Muhr, Studiengangsleiter Information Security (MA) an der USTP, mit ihrem Vortrag "cat/var/log/news_2026" auf Entwicklungen und Ereignisse des vergangenen Jahres zurück.
Über die IT-SECX
Die IT Security Community Exchange (IT-SECX) ist die jährliche Fachtagung der USTP – University of Applied Sciences St. Pölten zu aktuellen Themen der IT-Sicherheit. Organisiert vom Department Informatik & Security, bringt sie Schüler*innen, Studierende, Forschende, Lehrende, Unternehmen, Branchenexpert*innen und IT-Security-Enthusiast*innen zusammen. Die IT-SECX verbindet Erkenntnisse aus Lehre und angewandter Forschung mit Erfahrungen aus der Praxis und greift Entwicklungen auf, die die Cybersecurity aktuell und in Zukunft prägen.
Weitere Informationen: https://itsecx.ustp.at
Fotos: Zum Download: 20261006_ITSECX ( https://fhstp.sharepoint.com/:f:/s/BD/IgAF3CuZtQJhQ6ScFcPfqx8wAUTWLp44I6CckAJfFn6tA3Q?e=JZOXfT )
(Ende)
Aussender: USTP – University of Applied Sciences St. Pölten Ansprechpartner: Sandra Lagler Tel.: +43/676/847 228 288 E-Mail: sandra.lagler@ustp.at Website: www.ustp.at


