PHP-Sicherheitslücke hält viele Webseiten in Deutschland offline
Veröffentlicht am: 22.10.2026 um 09:05 Uhr | dpa, AD HOC NEWSFolgen für Länder und Online-Dienste
- In Thüringen gingen seit Mittwochabend unter anderem die Webseiten von Staatskanzlei, Landespolizei und Innenministerium wieder online.
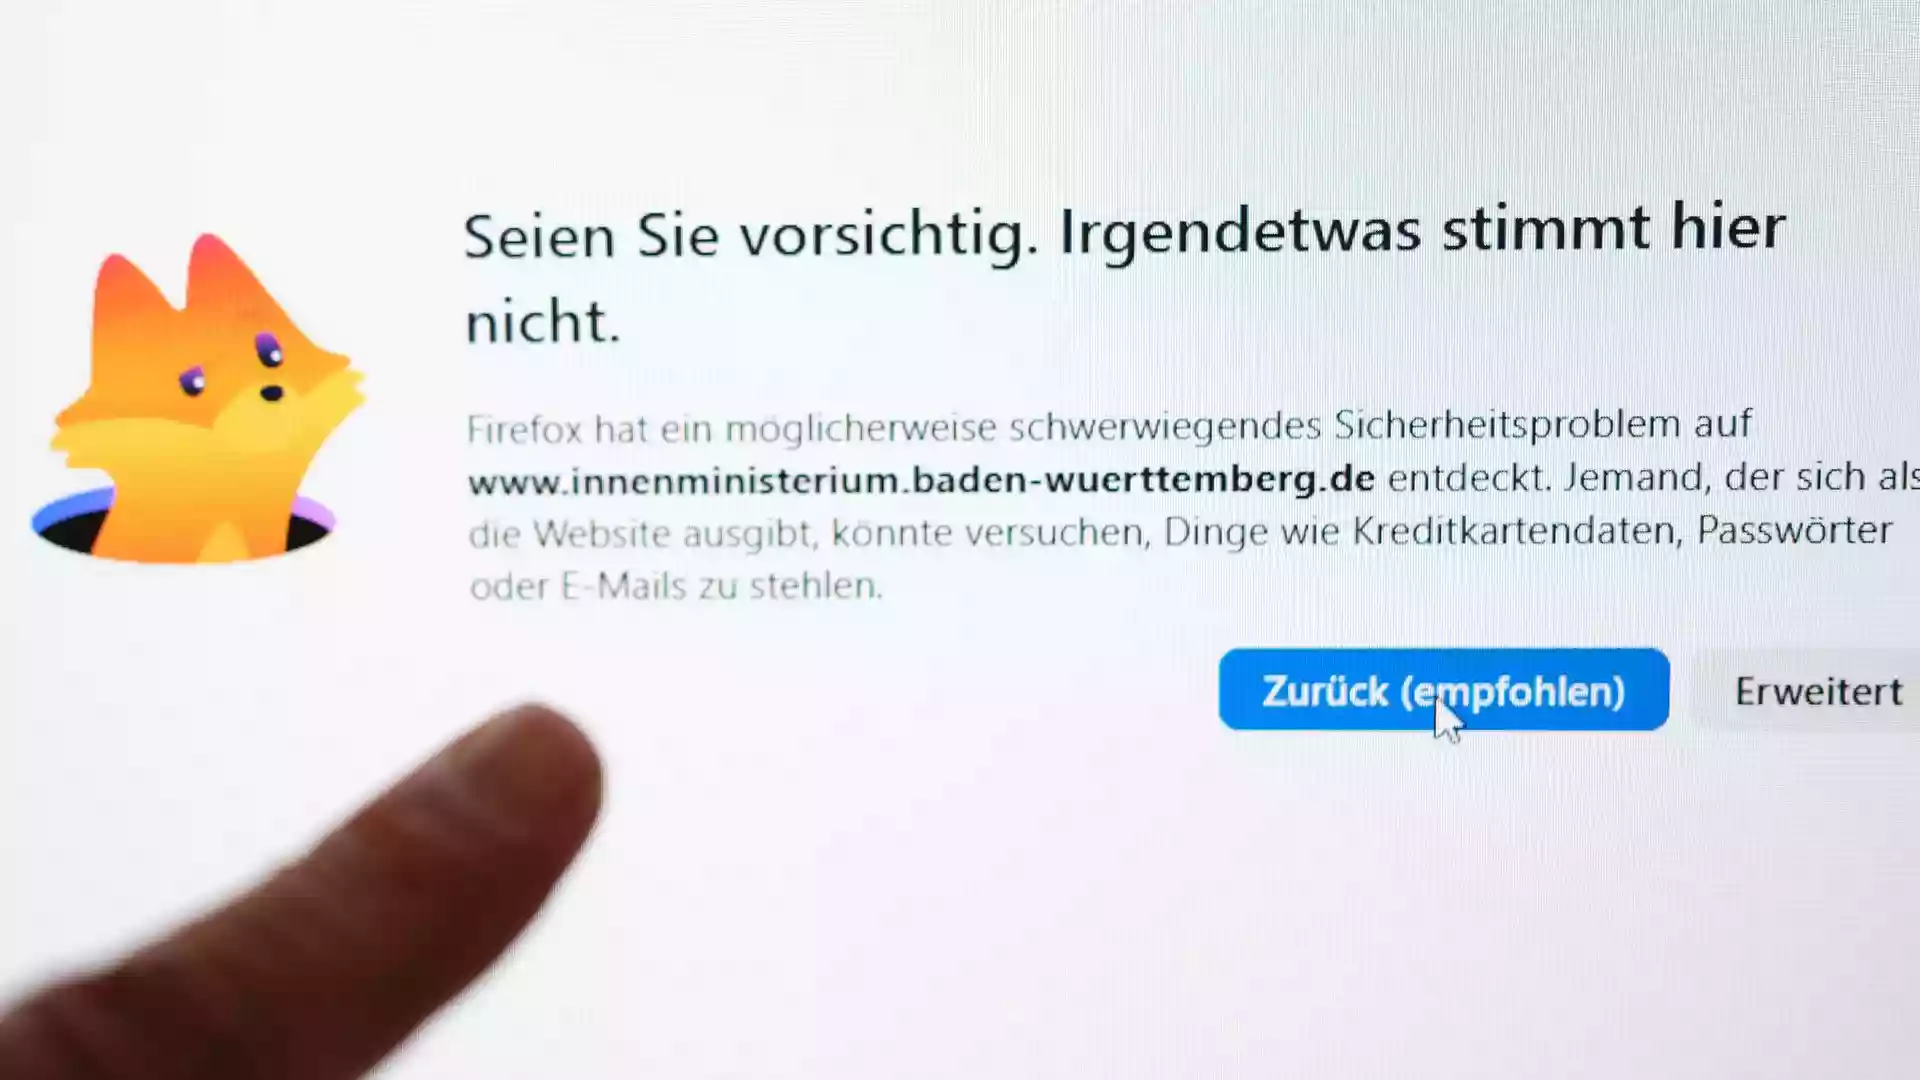
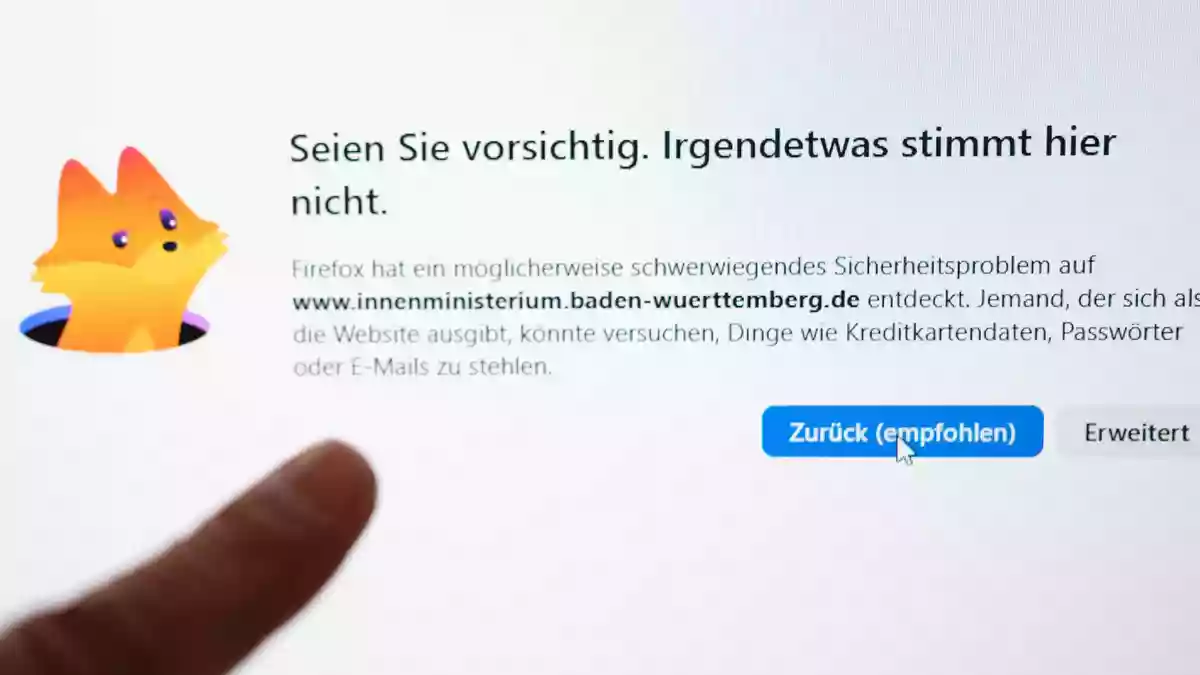
- In Baden-Württemberg verwiesen betroffene Seiten teils auf Wartungsarbeiten zum Schutz der Infrastruktur.
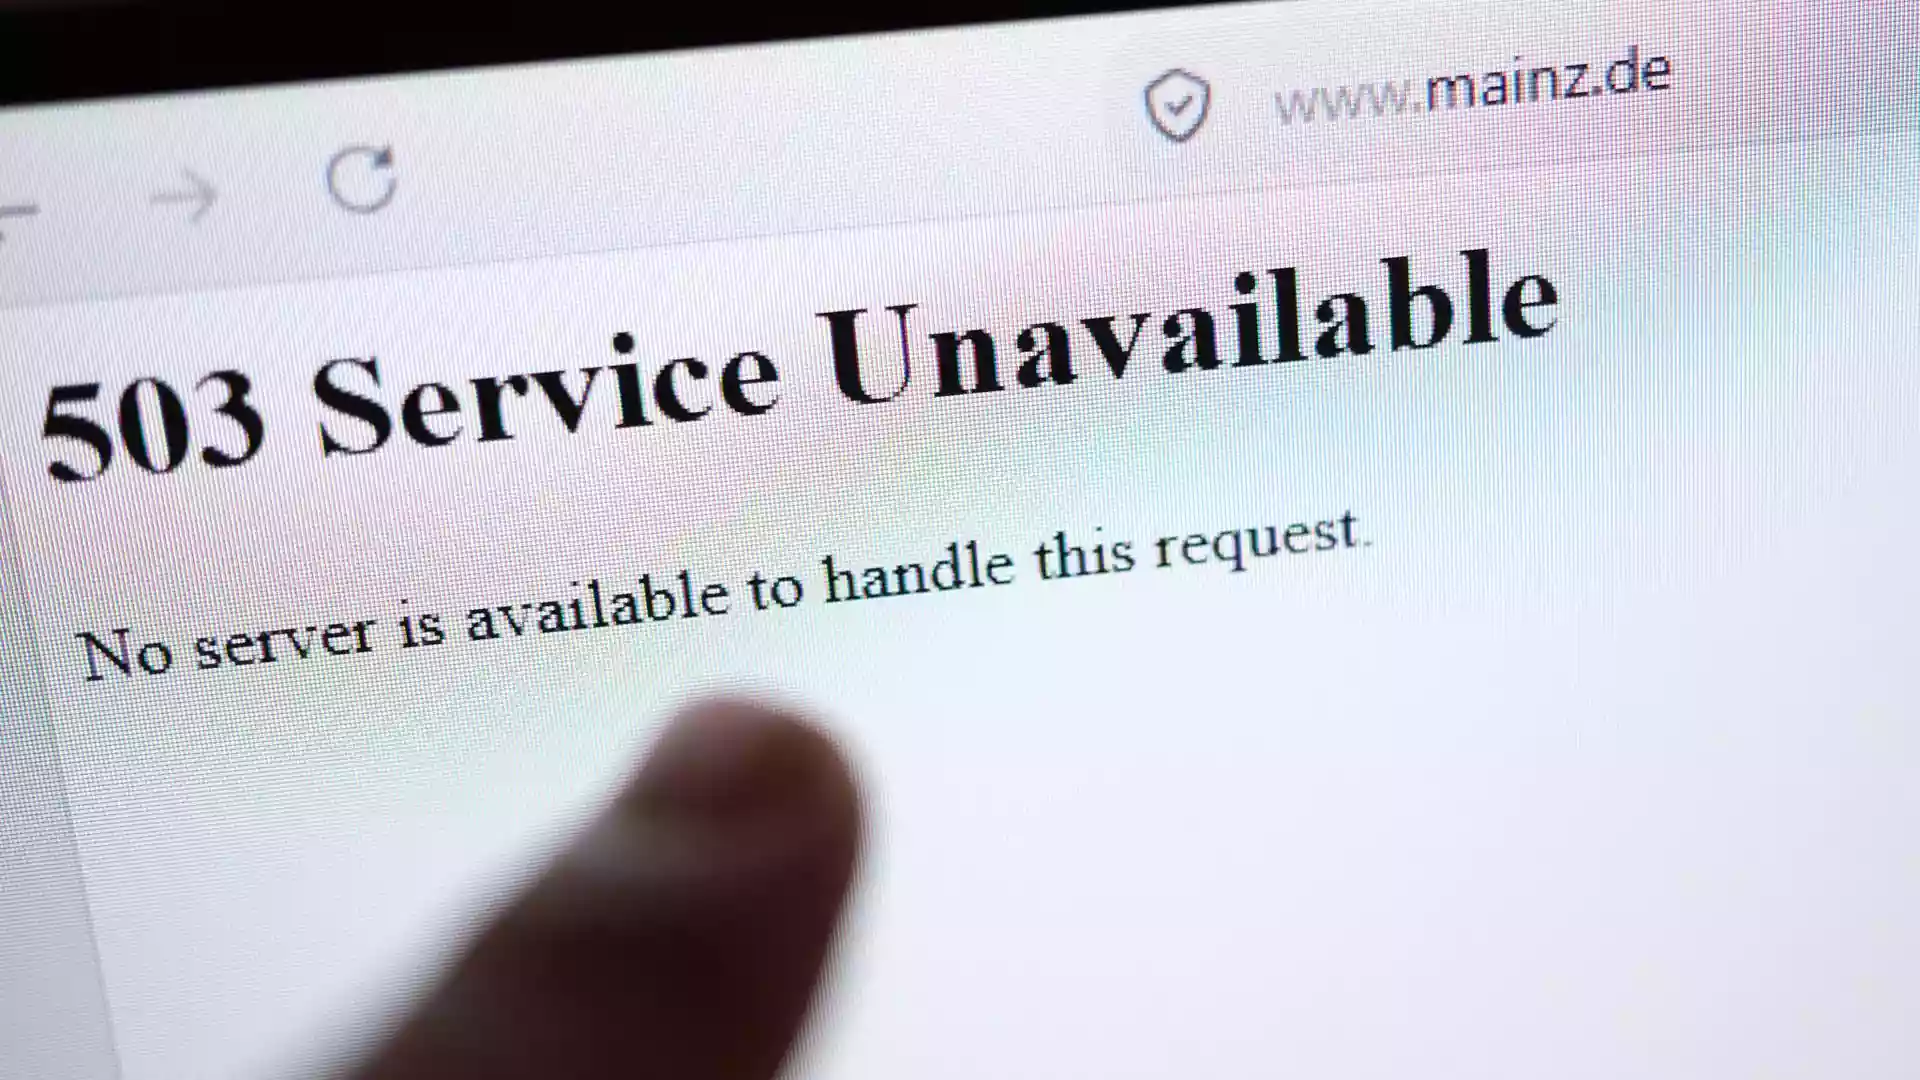
- In Nordrhein-Westfalen waren mehrere prominente Webseiten am Donnerstagmorgen weiterhin nicht erreichbar.
-
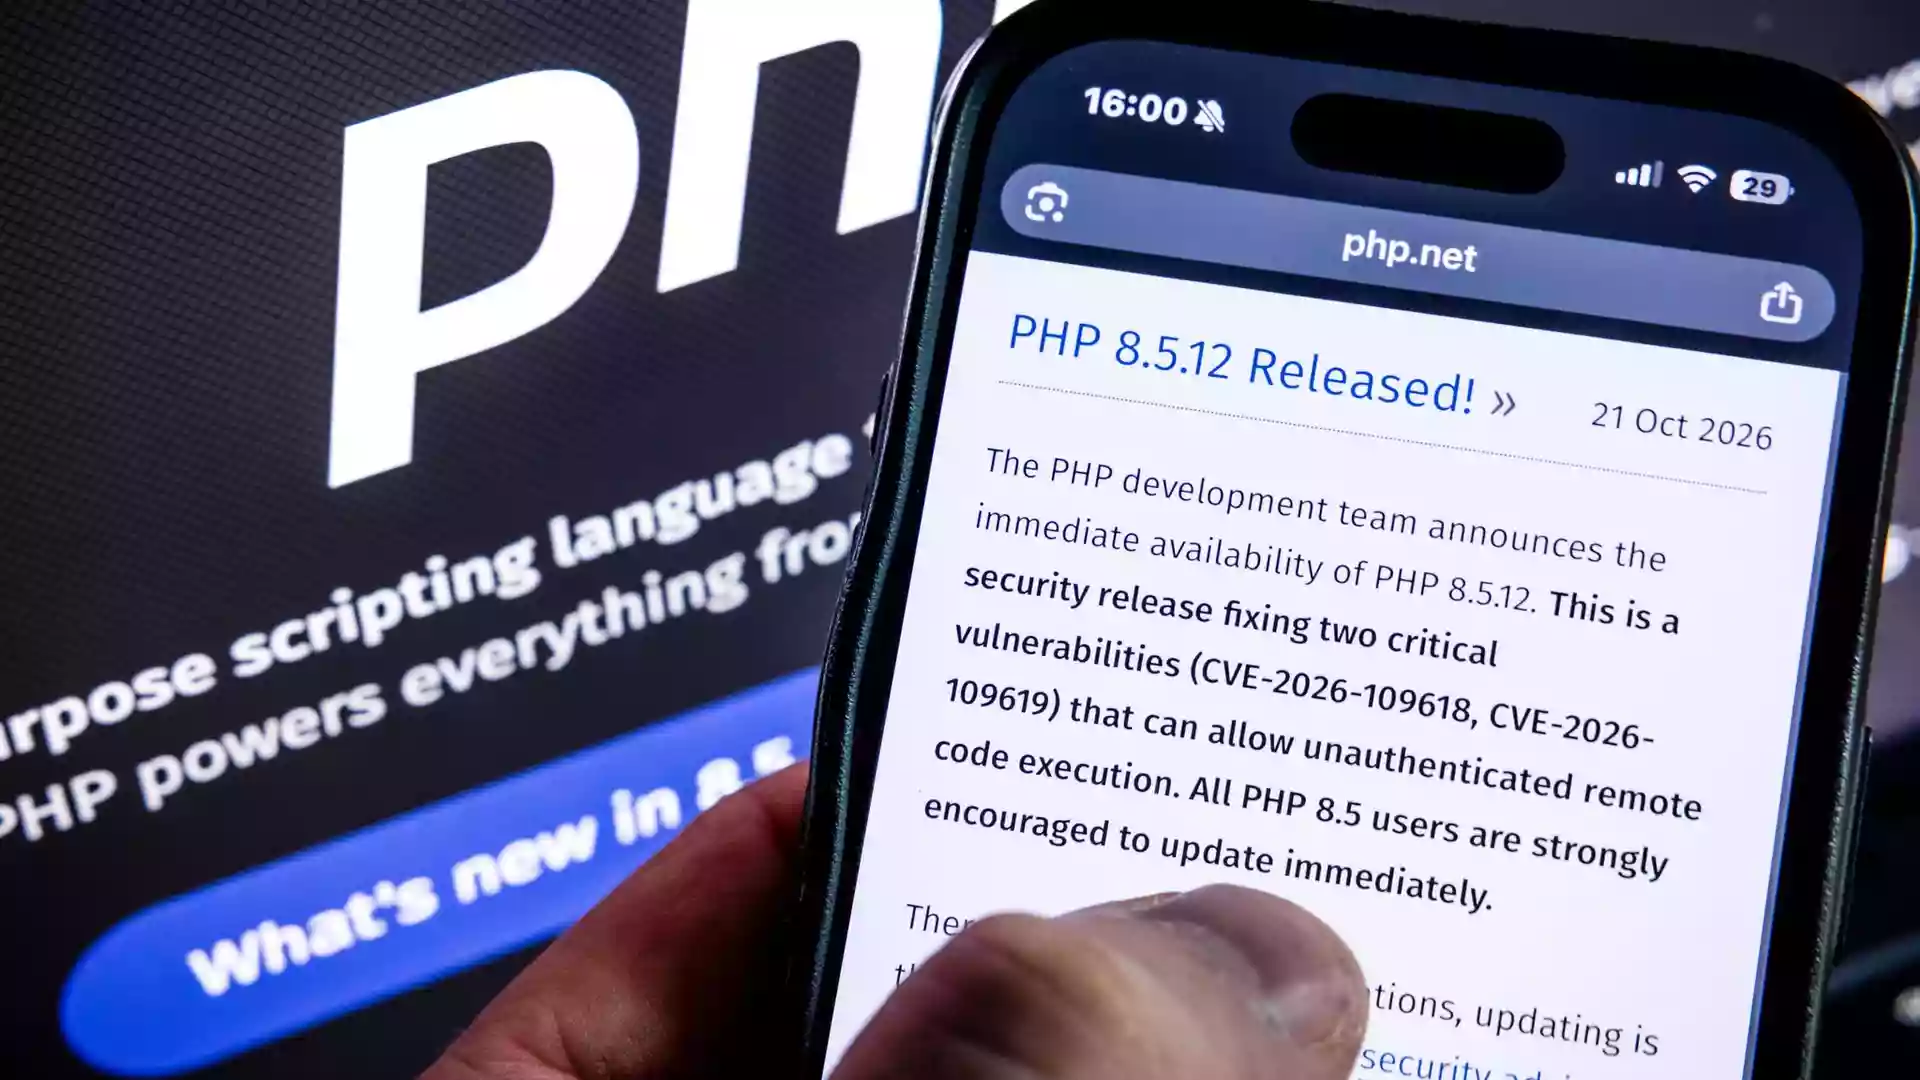
Eine Sicherheitslücke in der Webskriptsprache PHP gefährdet derzeit viele Webseiten. (Symbolbild) - Bild: Rob Engelaar/ANP/dpa -
«Systeme, für die aktuell noch kein Sicherheitsupdate eingespielt werden konnte, dürfen unter keinen Umständen weiter am Netz bleiben.» - Bild: Bernd Weißbrod/dpa -
Verbraucher können indirekt betroffen sein - etwa durch Ausfälle wichtiger Onlinedienste oder potenzielle Datenabflüsse auf nicht rechtzeitig geschützten Webseiten. - Bild: Bernd Weißbrod/dpa


PHP-Sicherheitslücke hält Webseiten offline
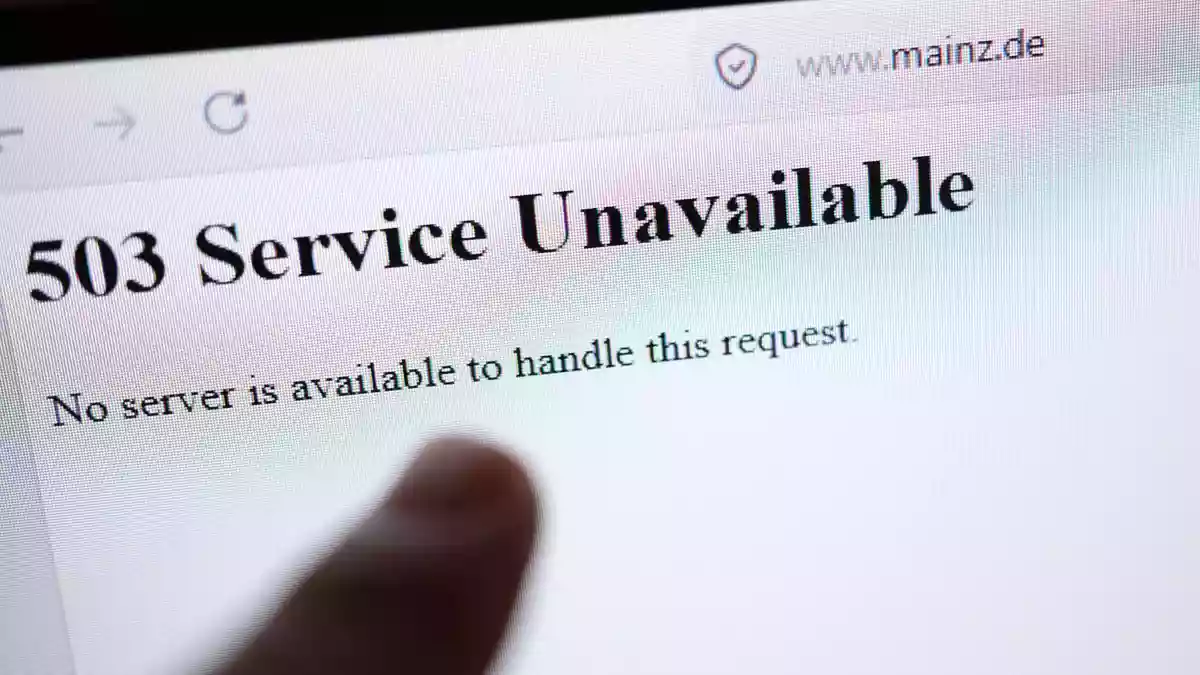
Eine weltweit kritische Sicherheitslücke in der Programmiersprache PHP hat am Donnerstag weiterhin zahlreiche Webseiten in Deutschland beeinträchtigt. Krankenhäuser, Behörden und Universitäten nahmen ihre Onlineangebote vorsorglich vom Netz, während in mehreren Bundesländern erste Seiten wieder erreichbar waren.
Millionen Angriffsversuche weltweit
Cloudflare-Chef Matthew Prince sagte dem britischen Sender Sky News, weltweit habe es „Millionen“ Versuche von Hackern gegeben, die Schwachstelle auszunutzen. PHP wird für einen großen Teil des Internets verwendet, darunter Blogs, Nachrichtenportale, Onlineshops und Content-Management-Systeme wie WordPress.
BSI verlangt schnelle Updates
Das Bundesamt für Sicherheit in der Informationstechnik gab eine offizielle Cybersicherheitswarnung heraus und forderte rasche Sicherheitsupdates. Von den Schwachstellen gehe ein großes Bedrohungspotenzial aus; Systeme ohne verfügbares Update dürften nicht am Netz bleiben, sagte IT-Sicherheitsexperte Christoph Fischer der Deutschen Presse-Agentur.
Mehrere Bundesländer, Kommunen, Behörden, Universitäten und Krankenhäuser reagierten mit vorübergehenden Abschaltungen. Fischer bezeichnete jede ungeschützte PHP-Anwendung als offene Tür für Kriminelle.
Leo Notdurfter
Trading-Coach
Charts lesen wie ein Trader: live zur US-Eröffnung
Im Trading Kickstart der trading-house Börsenakademie (seit 1998) zeigen erfahrene Trader live, wie sie Chartmuster, Einstieg und Absicherung einordnen - Deine Fragen inklusive. Kein Vorwissen nötig.
Nächster Termin: Mittwoch, 15:15 bis 16:00 Uhr | live | 1x anmelden, jede Woche dabei
Anzeige | trading-house Börsenakademie
Erste Angebote wieder online
In Rheinland-Pfalz und im Saarland waren am Donnerstagmorgen viele Internetseiten wieder freigeschaltet. In Thüringen gingen unter anderem die Webseiten der Staatskanzlei, der Landespolizei und des Innenministeriums seit dem späten Mittwochabend wieder online.
In Baden-Württemberg verwiesen einige Seiten auf Wartungsarbeiten. Das Staatsministerium erklärte, die Maßnahme diene dem vorsorglichen Schutz der Infrastruktur, bis Entwickler die erforderlichen Sicherheitsupdates bereitgestellt hätten.
Unterschiedliche Lage in Nordrhein-Westfalen
In Nordrhein-Westfalen waren am Morgen mehrere prominente Webseiten weiterhin nicht erreichbar. Mehrere Onlineservices der NRW-Polizei waren nach Angaben der Behörden dagegen wieder am Netz, nachdem intensive Arbeiten abgeschlossen worden waren.
Keine direkte Gefahr für Endgeräte
Für normale Internetnutzer bestand beim alltäglichen Surfen zunächst kein direkter Handlungsbedarf, weil die Sicherheitslücke auf Servern und nicht auf Endgeräten liegt. Indirekte Folgen sind durch Ausfälle wichtiger Onlinedienste oder mögliche Datenabflüsse von nicht rechtzeitig geschützten Webseiten möglich.
Warnung vor neuer Dimension
Der Vorsitzende des Parlamentarischen Kontrollgremiums für die Geheimdienste, Marc Henrichmann, warnte vor einer neuen Dimension der Cyberbedrohung. Künstliche Intelligenz könne Schwachstellen, die bisher als kaum ausnutzbar gegolten hätten, schnell zu Einfallstoren machen, sagte der CDU-Politiker dem Handelsblatt.
Henrichmann bezeichnete die Schwachstelle als eine der ernstesten Sicherheitslücken der vergangenen Jahre. Sie betreffe einen großen Teil der Websites weltweit und zeige, wie verwundbar staatliche Einrichtungen durch zentrale Software mit lange unentdeckten Fehlern seien.
Die PHP-Schwachstelle trifft eine zentrale Grundlage des Internets: PHP läuft auf zahlreichen Webservern und wird unter anderem von Content-Management-Systemen und Onlineshops genutzt. Dadurch kann eine einzelne Sicherheitslücke viele voneinander unabhängige Betreiber gleichzeitig unter Handlungsdruck setzen.
Das vorsorgliche Abschalten verfolgt ein klares Ziel. Betreiber gewinnen Zeit, um Sicherheitsupdates einzuspielen oder ihre Anwendungen technisch zu prüfen, während öffentlich erreichbare Systeme nicht als Angriffsfläche dienen. Für Nutzer bleiben solche Maßnahmen meist unsichtbar, können aber den Zugang zu Behördenportalen, Lernplattformen, Klinikangeboten und digitalen Dienstleistungen vorübergehend einschränken.
Gefahr nach Veröffentlichung von Updates
Besonders kritisch ist die Phase nach der Veröffentlichung eines Patches: Angreifer können Sicherheitsinformationen analysieren und versuchen, nicht aktualisierte Server gezielt zu erreichen. Das BSI ordnete die Gefahr als außergewöhnlich hoch ein; zugleich wurden zunächst keine größeren Schadwirkungen bekannt. Die nächsten Tage sind deshalb vor allem für Betreiber entscheidend, die Updates noch nicht installieren konnten.
Für Privatpersonen ergibt sich daraus kein allgemeiner Anlass, Smartphone oder Computer auszuschalten. Sinnvoll bleibt, ungewöhnliche Webseiten zu meiden und bei Onlineangeboten von Behörden, Hochschulen oder Unternehmen mit vorübergehbaren Ausfällen zu rechnen. Unternehmen und öffentliche Stellen müssen dagegen prüfen, ob ihre Webanwendungen aktualisiert, erreichbar und gegen unbefugten Zugriff abgesichert sind.
Pressespiegel: Einigkeit, Unterschiede und offene Fragen
Deutschlandfunk: „Programmiersprache PHP - Internet-Sicherheitslücke Update für Anbieter bereitgestellt“ (22.10.2026)
Der Beitrag ordnet die Schwachstelle als mögliches Einfallstor zur vollständigen Serverkontrolle sowie zum Zugriff auf sensible Daten ein. Im Mittelpunkt stehen das Update für Betreiber und die indirekten Folgen für Nutzer.
WDR: „BSI warnt vor Schwachstelle bei Online-Anwendungen ...“ (21.10.2026)
Der WDR beschreibt die vorsorglichen Abschaltungen in Nordrhein-Westfalen und verweist darauf, dass zunächst keine große Schadwirkung beobachtet worden sei. Anders als der Deutschlandfunk stellt der Beitrag regionale Einschränkungen und die mögliche Dauer der Ausfälle stärker heraus.
Beide Beiträge bestätigen die hohe Dringlichkeit von Sicherheitsupdates und die vorsorglichen Abschaltungen. Offen bleibt, ob und wann aus der Schwachstelle konkrete Angriffe und Schäden entstehen.